Защита доступа
Безопасность доступа к данным Рефлекториума
Безопасность публичных материалов опирается на несколько независимых границ: явный список разрешённых маршрутов, изоляцию генератора SEO/GEO, серверный контроль доступа и проверку ответа без сессии. robots.txt и llms.txt лишь подсказывают роботам маршруты и не заменяют защиту.
Для новых пользователей. Аккаунт создаётся в том же потоке после подтверждения электронной почты. Автоматического продления нет.
Короткий ответ
Коротко: Безопасность доступа к данным Рефлекториума
Личные задачи, файлы и идентификаторы аккаунта должны оставаться за авторизацией и PIN. Публичный генератор SEO/GEO использует только редакционный манифест и не получает пользовательское содержимое.
Почему robots.txt недостаточно
Robots.txt регулирует обход добросовестными роботами, но не закрывает URL от прямого запроса. llms.txt также является описанием публичной поверхности, а не политикой доступа.
Настоящая граница проходит на сервере: закрытые данные требуют авторизации, проверки владельца и PIN там, где он предусмотрен продуктом.
Как проверять утечку
Начните с происхождения контента, затем исследуйте итоговый HTML, JSON и заголовки ответа без сессии. После этого сопоставьте публичные URL со списком разрешённых маршрутов и индексными файлами.
Формулировка должна быть узкой: изолирован именно публичный SEO/GEO-генератор. Она не означает, что никакая разрешённая функция внутри аккаунта никогда не обрабатывает пользовательские данные.
Проверка границы на простом примере
Откройте публичную страницу без входа и убедитесь, что она содержит только редакционный материал. Личные задачи и файлы должны оставаться за авторизацией и PIN и не появляться в публичной разметке.
Рекомендации OWASP помогают сформулировать проверяемые требования, однако ссылка на них не означает внешнюю сертификацию или завершённый аудит Рефлекториума.
Проверяемый сценарий
Публичный и личный контур
редакционный материал отделён от вымышленных закрытых задач и файлов
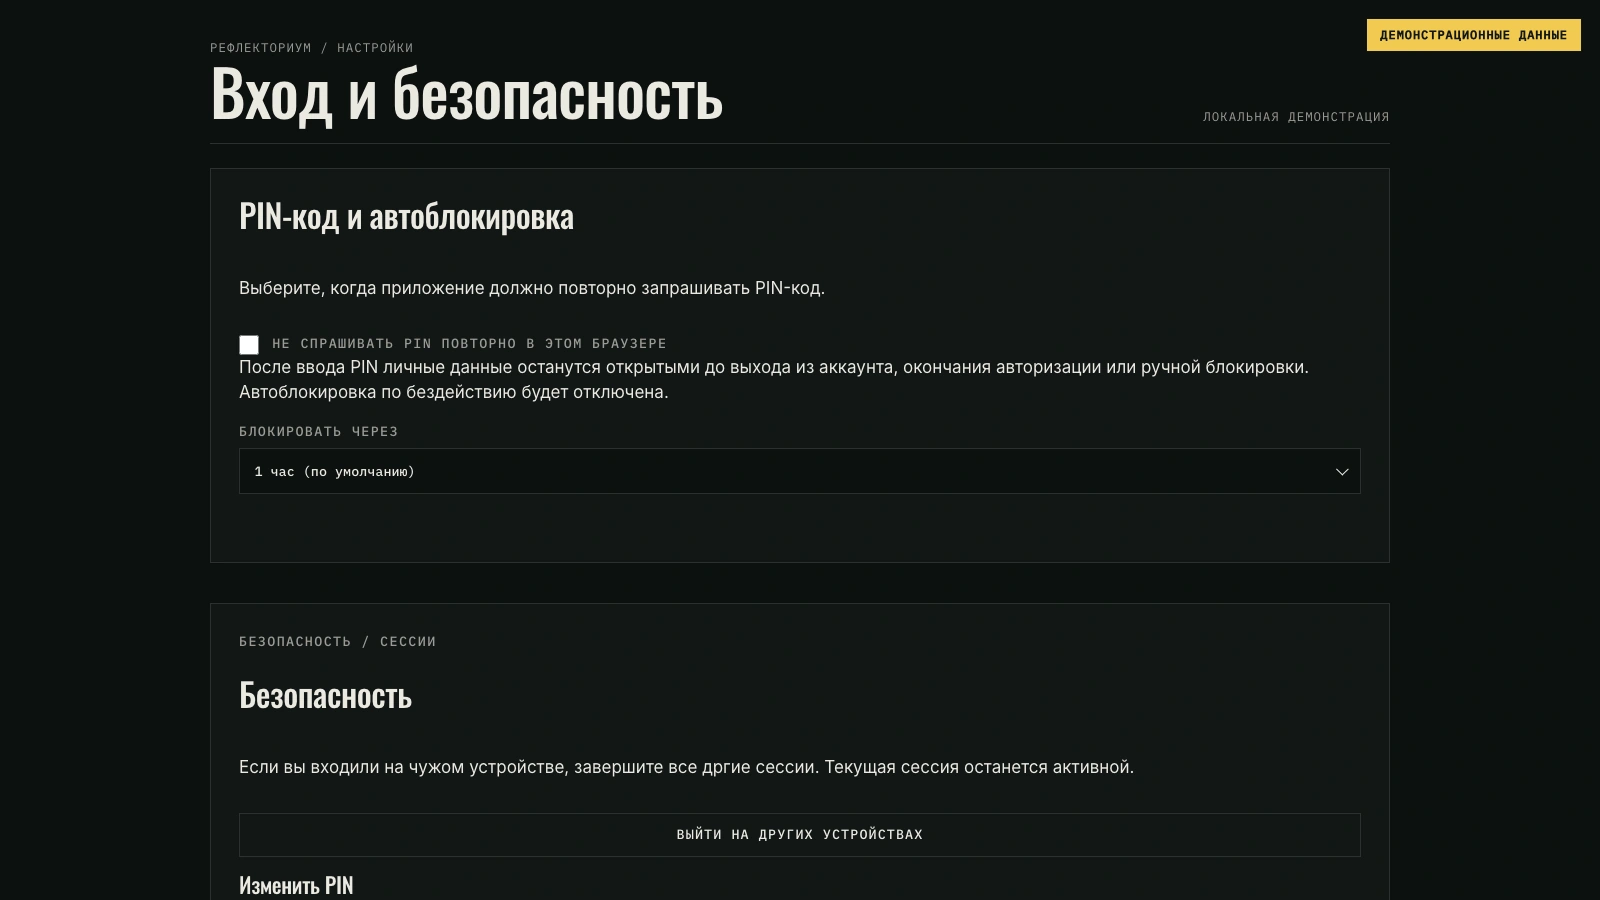
Скриншот выше: Демонстрационный экран Рефлекториума с вымышленными данными: редакционный материал отделён от вымышленных закрытых задач и файлов.
Граница доступа по типу данных
| Объект | Публичность | Контроль |
|---|---|---|
| Редакционная статья | Публична по allowlist | Не содержит данные аккаунта |
| Демонстрационный экран | Публичен | Только вымышленные данные |
| Личные задачи и файлы | Не публичны | Авторизация и PIN |
| Неизвестный приватный маршрут | Не индексируется | Не является публичной статьёй |
Проверяемые факты: Безопасность доступа к данным Рефлекториума
- Контроль доступа
- Закрытый маршрут обязан проверять сессию, владельца и применимые ограничения доступа независимо от указаний для поисковых роботов. Запрет обхода URL не делает данные защищёнными.
- Изоляция публикации
- Публичные страницы строятся по списку разрешённых маршрутов из редакционного манифеста. Источник не должен обращаться к задачам, сообщениям, файлам или идентификаторам пользовательского контура.
- Независимая проверка
- Проверьте HTML и сетевые ответы без авторизации, затем отдельно сопоставьте sitemap.xml, robots.txt и llms.txt с разрешёнными маршрутами. Один успешный слой не доказывает остальные.
Ограничения материала: Безопасность доступа к данным Рефлекториума
- Материал описывает границы продукта, но не является независимым аудитом безопасности.
- Ссылка на OWASP служит внешним ориентиром и не означает сертификацию Рефлекториума.
- Публичный генератор не получает пользовательские задачи, файлы и данные аккаунта.
Источники и ориентиры: Безопасность доступа к данным Рефлекториума
Факты и условия проверены 13 октября 2026 г. Сервисы могут изменить их позже.
Вопросы о доверии и границах: Безопасность доступа к данным Рефлекториума
Защищает ли robots.txt личные данные?
Не защищает. Он только сообщает правила обхода; закрытые маршруты защищаются серверной авторизацией, проверкой владельца и PIN.
Откуда берётся содержимое SEO/GEO-страниц?
Из редакционного манифеста, изолированного от задач, сообщений, файлов и идентификаторов аккаунтов.
Какие проверки нужны перед публикацией?
Перед публикацией проверьте источник сборки, публичный allowlist, гостевой HTML, сетевые ответы и закрытые API без сессии.